Im Vergleich: FSM-Tool vs. Excel & klassische ISMS-Tools
Alles, was Sie für physische Sicherheitscompliance brauchen, in einem System, statt verteilt über Tabellen, Ordner und generische ISMS-Software.
Warum klassische ISMS-Tools und Excel bei Annex A.7 versagen
Der Ablauf
Assets erfassen
Legen Sie Ihre Standorte, Gebäude, Geschosse und Räume an. Strukturiert, mit klaren IDs und Verantwortlichkeiten.
Risiko klassifizieren
Beantworten Sie bereichsspezifische Fragen. Das System bewertet das Schutzniveau und dokumentiert die Entscheidung revisionssicher.
Maßnahmen umsetzen
Erhalten Sie sofort eine priorisierte Aufgabenliste, verteilen Sie Zuständigkeiten und exportieren Sie den fertigen Prüfbericht.
Weitere Funktionen
Audit-Trail
Jede Änderung, jede Entscheidung, jede Genehmigung wird revisionssicher protokolliert, lückenlos und nachvollziehbar.
Ticket-System
Sicherheitsvorfälle und Anfragen direkt im System erfassen, priorisieren und nachverfolgen, ganz ohne externe Tools.
Genehmigungsprozesse
Klassifizierungsänderungen und sicherheitsrelevante Entscheidungen durchlaufen einen strukturierten Freigabeprozess.
Externe Dienstleister
Dienstleister und Fremdfirmen erhalten gezielten Zugang, nur zu den Bereichen und Maßnahmen, die sie betreffen.
Rollenbasierte Zugänge
Viewer, Editor, Admin. Jede Rolle sieht und kann nur das, was ihr zusteht. Granular, sicher, datenschutzgerecht.
Compliance-Alerts
Das System erkennt Abweichungen und Lücken automatisch und benachrichtigt die Verantwortlichen in Echtzeit.
3D-Liegenschaftsansicht
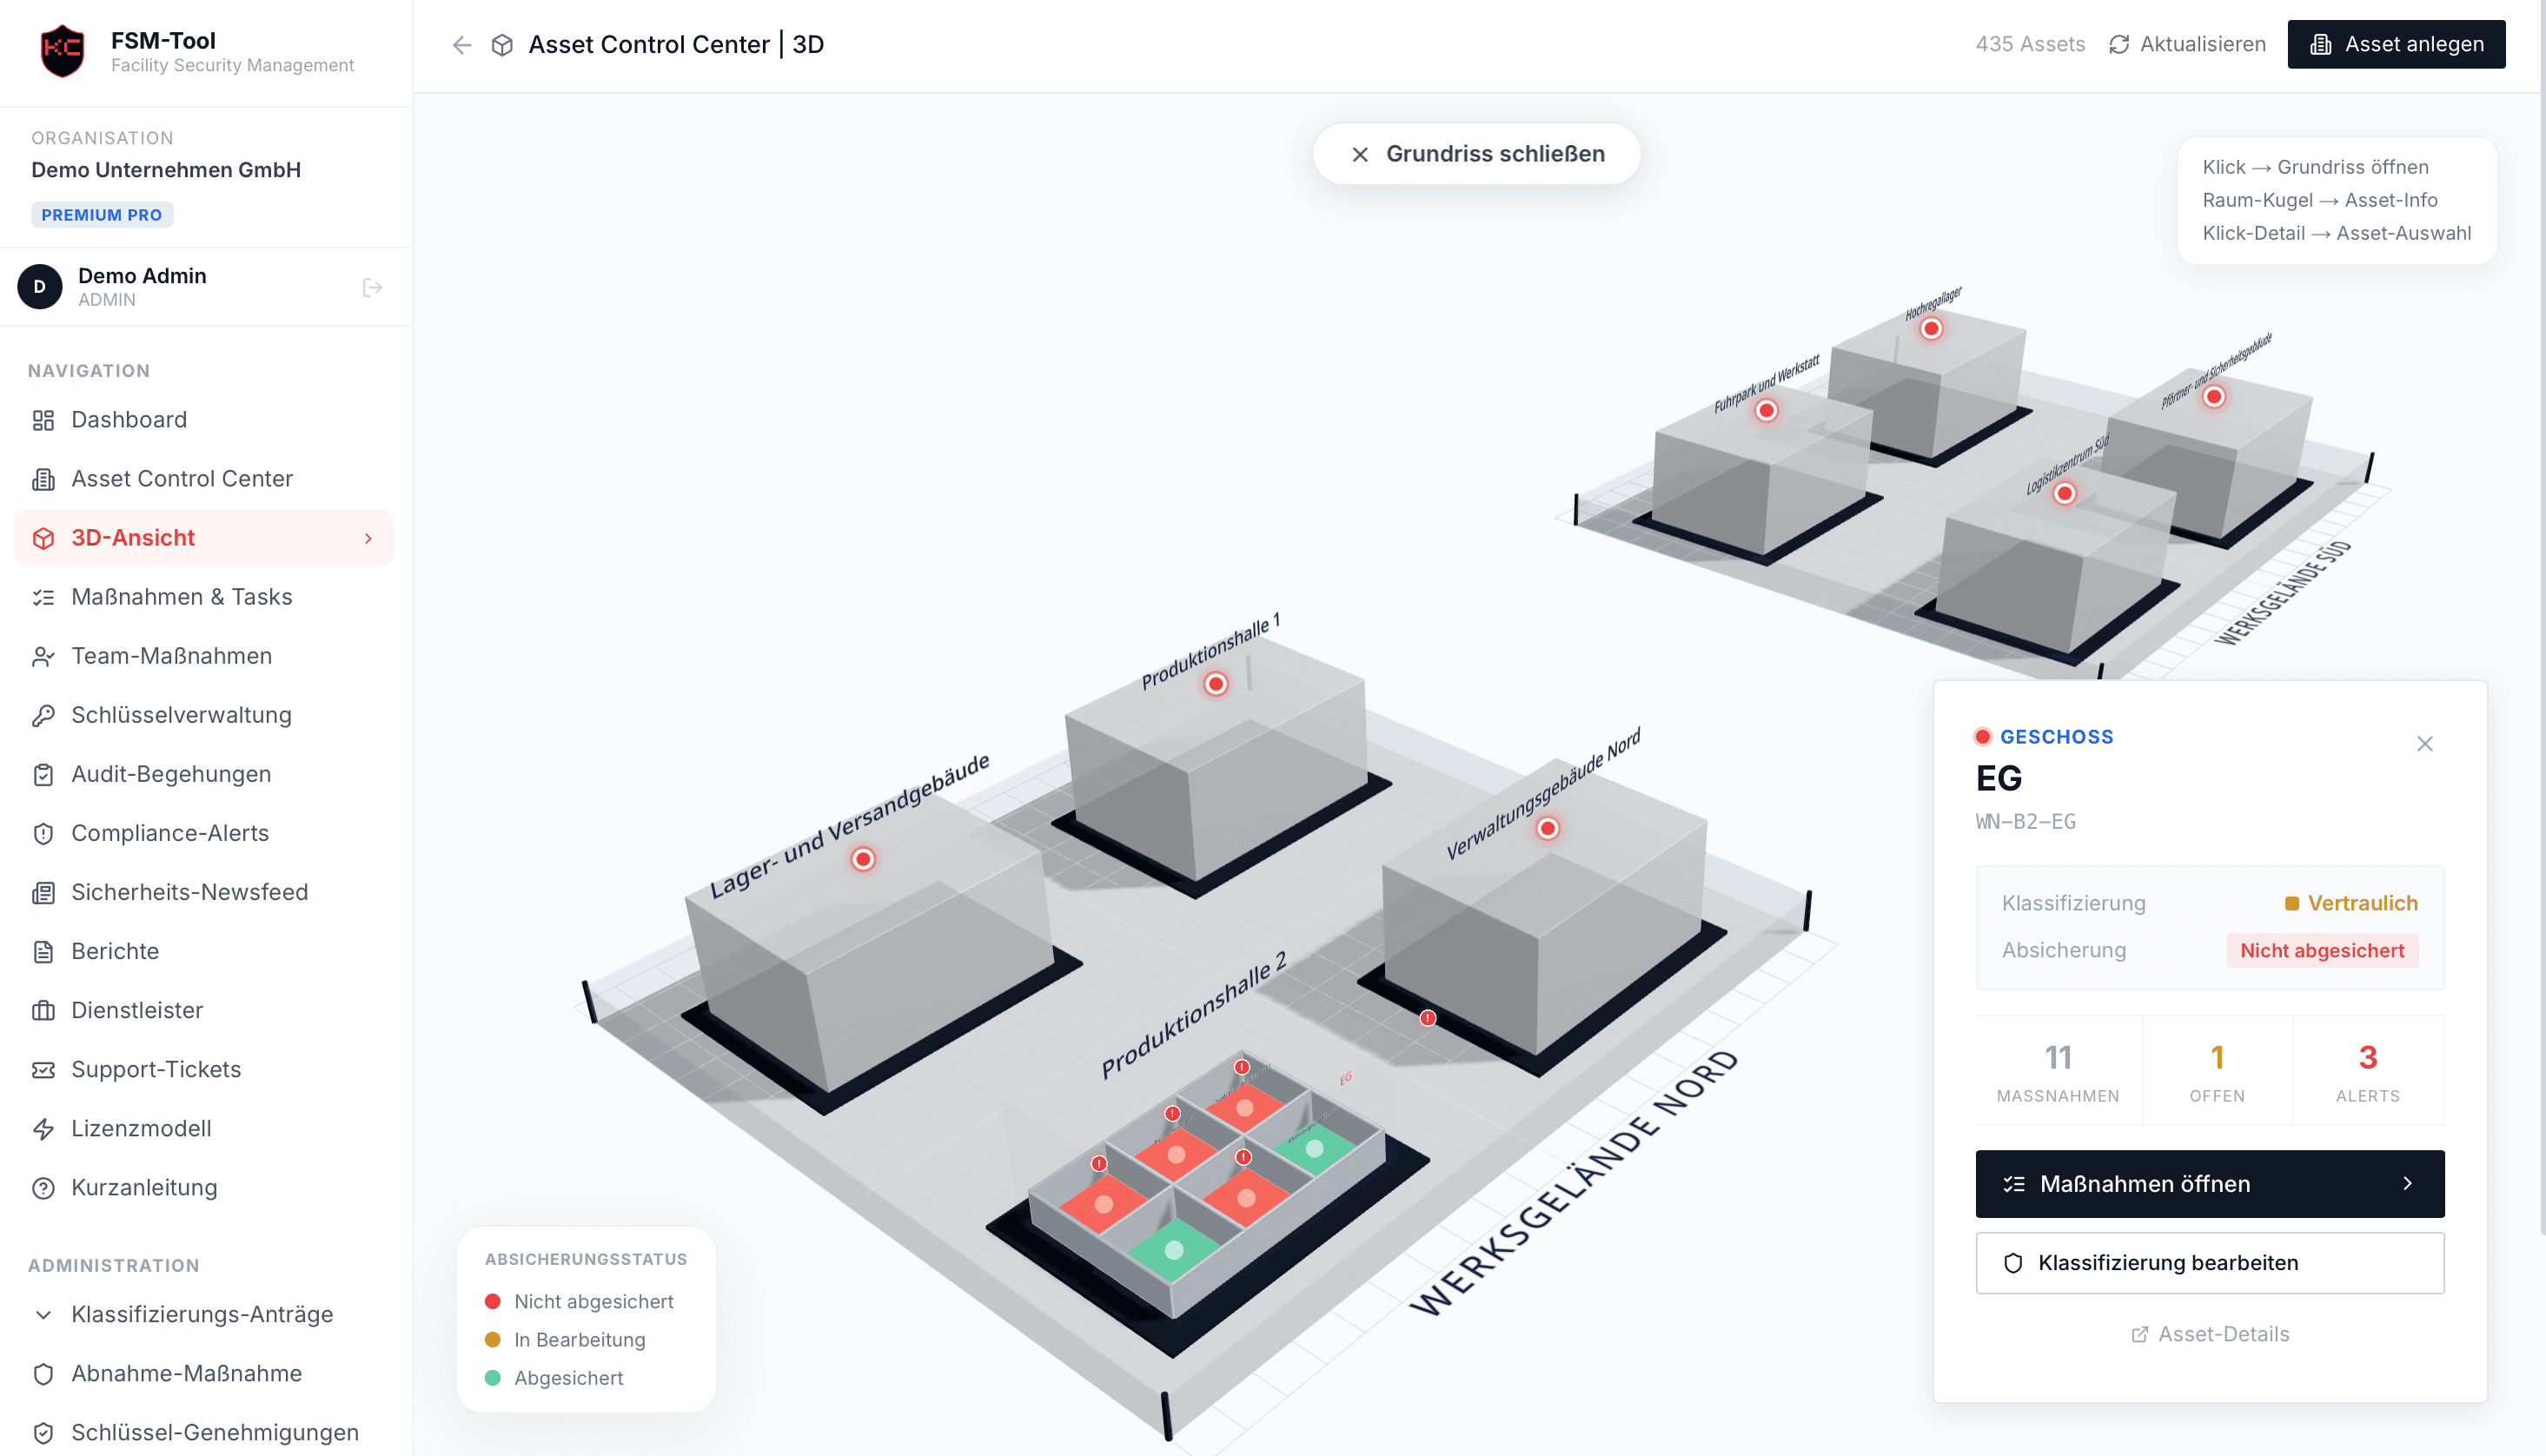
Standorte, Gebäude, Geschosse und Räume interaktiv in 3D erkunden, Sicherheitsstatus je Raum auf einen Blick.
Schlüsselverwaltung
Schlüsselanträge mit mehrstufiger Genehmigung, Vier-Augen-Prinzip bei kritischen Technikschlüsseln, digital statt auf Papier.
Audit-Begehungen
Vor-Ort-Termine mit digitaler Unterschrift, Abweichungsnotizen und fertigem Begehungsprotokoll für externe Prüfer.
Und das ist nur ein Ausschnitt.
Kostenlos starten →Für wen ist FSM-Tool?
Von der einzelnen Liegenschaft bis zum Konzern mit hunderten Standorten, mandantenfähig für Berater und Auditoren.
KMU mit eigenen Standorten
Mehrere Standorte, aber keine zentrale Übersicht über den Sicherheitsstatus. Tabellen veralten, vor jedem Audit wird es hektisch.
- Zentrale Klassifizierung ohne eigene Compliance-Abteilung
- Normkonform nach ISO 27001 & BSI von Tag eins an
- Maßnahmen automatisch abgeleitet und zugewiesen
Konzernsicherheit & Facility-Management
Dutzende bis hunderte Gebäude über mehrere Standorte, aber jede Niederlassung dokumentiert anders. Kein einheitlicher Nachweis.
- Einheitlicher Standard über beliebig viele Standorte
- Verantwortlichkeiten direkt am realen Gebäude/Raum dokumentiert
- Ein zentraler Ort statt verteilter Tabellen
ISO-27001-Berater & Auditoren
Mehrere Mandanten gleichzeitig betreuen, aber jeder Kunde führt seinen eigenen Excel-Wildwuchs. Prüfung kostet jedes Mal von vorn.
- Mandantenfähige Struktur für mehrere Kunden
- Prüfbereiter Bericht auf Knopfdruck
- Lückenloser Audit-Trail für jede Entscheidung
Geschäftsführung & Sicherheitsverantwortliche
Verantwortung für physische Sicherheit liegt beim Management, aber der tatsächliche Umsetzungsstand ist nur eine Vermutung.
- Echtzeit-Überblick über offene Maßnahmen und Alerts
- Nachweisbare Sorgfaltspflicht bei Versicherern und Lieferantenaudits
- Klare Zuständigkeiten statt Bauchgefühl
IT-Sicherheitsbeauftragte & CISO
Das ISMS deckt Cloud und IT-Systeme ab, aber physische Zutrittskontrolle und Serverräume bleiben eine Lücke im Annex-A.7-Nachweis.
- Schließt gezielt die Annex-A.7-Lücke klassischer ISMS-Tools
- Physische Maßnahmen direkt mit BSI-Bausteinen verknüpft
- Ein Nachweis-Ort für IT- und physische Sicherheit
KRITIS-Betreiber & Rechenzentren
Erhöhte regulatorische Anforderungen an physische Zutrittskontrolle, aber Nachweise liegen verstreut in Papierform oder Einzeldokumenten.
- Schutzniveau (BASIS/STANDARD/ERHÖHT) je Maßnahme dokumentiert
- Schlüssel- und Zutrittsverwaltung mit Vier-Augen-Prinzip
- Revisionssicherer Nachweis für Aufsichtsbehörden
Häufige Fragen
Starten Sie heute noch mit Ihrer ISO-27001-Klassifizierung
Klassifizieren Sie Ihre Assets normkonform, zentralisieren Sie Ihre Sicherheitsarbeit an einem Ort und mobilisieren Sie Ihr Team, ganz ohne Kreditkarte oder Installationsaufwand.
Jetzt kostenlos starten →